
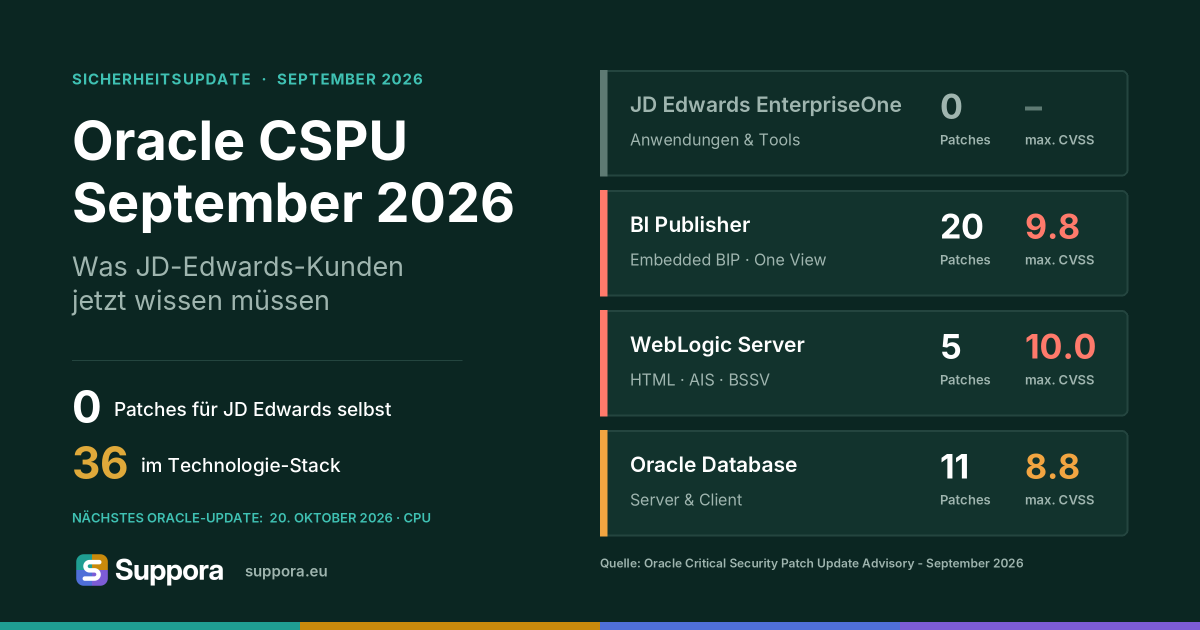
Dieses Critical Security Patch Update (CSPU) für September 2026 enthält keine Patches für JD Edwards EnterpriseOne selbst, umfasst jedoch kritische Updates für Oracle Database, WebLogic Server und BI Publisher, die Schlüsselkomponenten des JD Edwards Technologie-Stacks sind. Diese Übersicht fasst zusammen, was das CSPU September 2026 für JD Edwards und den Technologie-Stack darunter bedeutet.
Neuerungen im CSPU September 2026 für JD Edwards
Oracle Database
Das Update bietet 11 neue Sicherheitspatches für Oracle Database Produkte, mit 5 Schwachstellen, die remote ohne Authentifizierung ausgenutzt werden können. Der höchste CVSS-Wert ist 8.8, verbunden mit CVE-2026-83348 in RDBMS (Create DB Link). Betroffene Versionen umfassen 19.3-19.32, 21.3-21.23 und 23.4.0-23.26.3. Auch Client-only Patches sind enthalten.
| CVE | Komponente | CVSS | Ohne Login angreifbar | Betroffene Versionen |
|---|---|---|---|---|
| CVE-2026-83348 | RDBMS (Create DB Link) | 8.8 | Nein | 19.3-19.32, 21.3-21.23, 23.4.0-23.26.3 |
| CVE-2026-83160 | RDBMS (Create Table) | 8.8 | Nein | 23.4.0-23.26.3 |
| CVE-2026-83271 | RDBMS (Execute on DBMS_REDEFINITION) | 8.8 | Nein | 19.3-19.32, 21.3-21.23, 23.4.0-23.26.3 |
| CVE-2026-83272 | Oracle Text (Create Index) | 8.5 | Nein | 19.3-19.32, 21.3-21.23, 23.4.0-23.26.3 |
| CVE-2026-83351 | RDBMS | 8.1 | Ja | 23.4.0-23.26.3 |
| CVE-2026-83088 | RDBMS (Authenticated User) | 7.7 | Nein | 23.4.0-23.26.3 |
| CVE-2026-83349 | Oracle Net Services (Connection Manager) | 7.5 | Ja | 19.3-19.32, 21.3-21.23, 23.4.0-23.26.3 |
| CVE-2026-83350 | Oracle Net Services (Connection Manager) | 7.5 | Ja | 21.3-21.23, 23.4.0-23.26.3 |
| CVE-2026-83333 | Oracle Net Services (Listener) | 7.5 | Ja | 23.4.0-23.26.3 |
| CVE-2026-83156 | Oracle XML Developers Kit (XDKC) | 7.5 | Nein | 19.3-19.32, 21.3-21.23, 23.4.0-23.26.3 |
| CVE-2026-83347 | Oracle Net Services (Listener) | 6.5 | Ja | 23.4.0-23.26.3 |
WebLogic Server
WebLogic Server erhält 5 Patches, wobei 4 Schwachstellen remote ohne Authentifizierung ausgenutzt werden können. Die schwerwiegendste ist CVE-2026-83021 im Web Container, mit einem CVSS-Wert von 10.0. Betroffene Versionen sind 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0 und 15.1.1.0.0.
| CVE | Komponente | CVSS | Ohne Login angreifbar | Betroffene Versionen |
|---|---|---|---|---|
| CVE-2026-83021 | Web Container | 10.0 | Ja | 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0 |
| CVE-2026-83038 | TopLink Integration | 9.9 | Nein | 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0, 15.1.1.0.0 |
| CVE-2026-70756 | Core | 9.8 | Ja | 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0, 15.1.1.0.0 |
| CVE-2026-70757 | Core | 9.8 | Ja | 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0, 15.1.1.0.0 |
| CVE-2026-70748 | Core | 9.8 | Ja | 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0, 15.1.1.0.0 |
BI Publisher
BI Publisher wird mit 20 Patches adressiert, von denen 3 remote ohne Authentifizierung ausnutzbar sind. Der höchste CVSS-Wert ist 9.8, bezogen auf CVE-2026-83269 in BI Platform Security. Betroffene Versionen sind 8.2.0.0.0, 12.2.1.4.0 und 26.01.0.0.0.
| CVE | Komponente | CVSS | Ohne Login angreifbar | Betroffene Versionen |
|---|---|---|---|---|
| CVE-2026-83269 | BI Platform Security | 9.8 | Ja | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83268 | BI Platform Security | 9.1 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83315 | BI Platform Security | 8.8 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83310 | BI Platform Security | 8.7 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83305 | BI Platform Security | 8.6 | Ja | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83284 | BI Platform Security | 8.6 | Ja | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83267 | BI Publisher Security | 8.5 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83302 | BI Publisher Security | 8.5 | Nein | 12.2.1.4.0 |
| CVE-2026-83309 | Web Server | 8.5 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83303 | BI Platform Security | 8.5 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83311 | BI Platform Security | 8.5 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83307 | BI Platform Security | 8.3 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83297 | BI Platform Security | 8.1 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83308 | BI Platform Security | 8.1 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83314 | Web Service API | 8.1 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83313 | BI Platform Security | 7.7 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83319 | Web Service API | 7.7 | Nein | 12.2.1.4.0 |
| CVE-2026-83320 | Administration | 7.6 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83318 | Administration | 7.5 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-83298 | BI Platform Security | 7.2 | Nein | 12.2.1.4.0 |
Wer betroffen ist
Wenn Ihre JD Edwards Umgebung Oracle Database Versionen 19.3-19.32, 21.3-21.23 oder 23.4.0-23.26.3 verwendet, sind diese Patches relevant. Auch Client-only Installationen erfordern Aufmerksamkeit.
Wenn Ihr JD Edwards HTML Server, AIS Server, BSSV oder Orchestrator Studio auf WebLogic Server Versionen 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0 oder 15.1.1.0.0 läuft, sollten diese Patches angewendet werden.
Für JD Edwards Umgebungen, die BI Publisher Versionen 8.2.0.0.0, 12.2.1.4.0 oder 26.01.0.0.0 nutzen, sind diese Updates kritisch.
Was jetzt zu tun ist
- Priorisieren Sie das Anwenden des WebLogic Server Patches für CVE-2026-83021 (CVSS 10.0) und des BI Publisher Patches für CVE-2026-83269 (CVSS 9.8).
- Behandeln Sie den Oracle Database Patch für CVE-2026-83348 (CVSS 8.8) und andere schwerwiegende Patches.
- Vergleichen Sie betroffene Versionen mit Ihrer aktuellen Tools Release, WebLogic, JDK und Datenbankkonfiguration.
- Laden Sie die erforderlichen Patches von My Oracle Support herunter und koordinieren Sie sich mit Ihrem CNC-Administrator und DBA für die Bereitstellung.
- Testen Sie Patches in Ihren DV/PY Umgebungen, bevor Sie sie in die Produktion einspielen.
- Oracles nächste Veröffentlichung ist die CPU am 20. Oktober 2026 – planen Sie Ihr nächstes Patch-Fenster entsprechend.
Quelle: Oracle Critical Security Patch Update Advisory – September 2026
Laufende JD-Edwards-Betreuung gesucht? Suppora Care – JD Edwards Managed Services →