
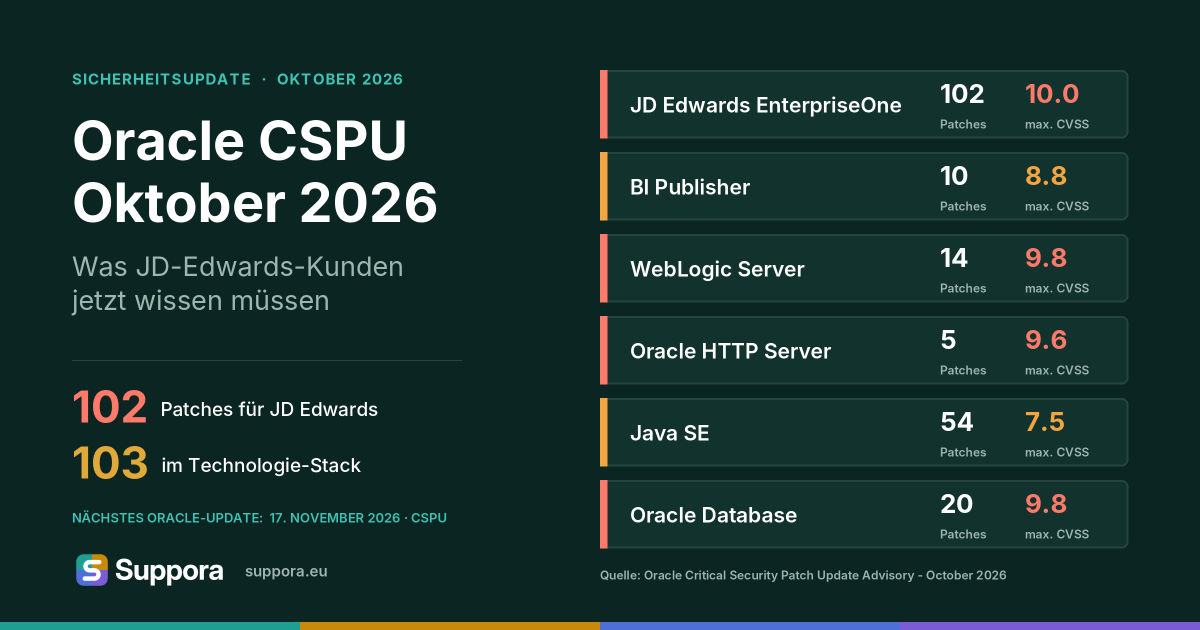
Das Oracle Critical Security Patch Update (CSPU) vom Oktober 2026 enthält bedeutende Sicherheitspatches für JD Edwards EnterpriseOne und seinen Technologiestack. Bemerkenswert ist, dass JD Edwards selbst 102 neue Sicherheitspatches erhalten hat, mit 44 Schwachstellen, die ohne Authentifizierung aus der Ferne ausgenutzt werden können. Diese Übersicht fasst zusammen, was das Oracle CSPU Oktober 2026 für Kunden mit JD Edwards EnterpriseOne bedeutet.
Neuerungen im Oracle CSPU Oktober 2026
JD Edwards
Dieses Update führt 102 Sicherheitspatches für JD Edwards ein, mit 44 Schwachstellen, die ohne Authentifizierung aus der Ferne ausnutzbar sind. Der höchste CVSS-Score ist 10 und betrifft die E1 IOT Orchestrator Security (CVE-2026-91299). Betroffene Versionen reichen von 9.2.0.0 bis 9.2.26.5.
| CVE | Komponente | CVSS | Ohne Login angreifbar | Betroffene Versionen |
|---|---|---|---|---|
| CVE-2026-91299 | E1 IOT Orchestrator Security | 10.0 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2025-15467 | Enterprise Infrastructure SEC (OpenSSL) | 9.8 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2022-45378 | Web Runtime SEC (Apache SOAP) | 9.8 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91265 | Enterprise Infrastructure SEC | 9.1 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91305 | Installation Security | 9.1 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91295 | Enterprise Infrastructure SEC | 8.8 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91296 | Enterprise Infrastructure SEC | 8.8 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91303 | Installation Security | 8.8 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91270 | Monitoring and Diagnostics SEC | 8.8 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91268 | Web Runtime SEC | 8.8 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91326 | Installation Security | 8.8 | Ja | 9.2.0.0-9.2.26.4 |
| CVE-2026-87310 | Database and Comm SEC | 8.8 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91310 | Installation SEC | 8.8 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87313 | Interoperability SEC | 8.8 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91273 | Object and Env Tech SEC | 8.6 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91267 | Interoperability SEC | 8.6 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91266 | Monitoring and Diagnostics SEC | 8.4 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91286 | Monitoring and Diagnostics SEC | 8.2 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91269 | Enterprise Infrastructure SEC | 8.1 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91313 | Installation Security | 8.1 | Ja | 9.2.0.0-9.2.26.4 |
| CVE-2026-91271 | Monitoring and Diagnostics SEC | 8.1 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87309 | Package Build SEC | 8.1 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91287 | Enterprise Infrastructure SEC | 8.1 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-87306 | Interoperability SEC | 8.1 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87305 | Enterprise Infrastructure SEC | 8.1 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91328 | Deployment SEC | 7.8 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87316 | Enterprise Infrastructure SEC | 7.8 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91304 | Installation Security | 7.8 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91306 | Installation Security | 7.8 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91311 | Installation Security | 7.8 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91314 | Installation Security | 7.8 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91315 | Installation Security | 7.8 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87315 | Enterprise Infrastructure SEC | 7.5 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91325 | Installation Security | 7.5 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-87312 | Enterprise Infrastructure SEC | 7.5 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91307 | Installation Security | 7.5 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91308 | Installation Security | 7.5 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91327 | Installation Security | 7.5 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91272 | Interoperability SEC | 7.4 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91288 | Interoperability SEC | 7.4 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-87314 | Interoperability SEC | 7.4 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-87307 | Interoperability SEC | 7.1 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87308 | Enterprise Infrastructure SEC | 7.1 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91386 | E1 IOT Orchestrator Security | 6.8 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-87320 | E1 Dev Platform Tech – UNIX | 6.7 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87383 | Package Build SEC | 6.7 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91383 | Monitoring and Diagnostics SEC | 6.6 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91275 | Monitoring and Diagnostics SEC | 6.6 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87387 | Homebuilder Management | 6.5 | Nein | n/a |
| CVE-2026-87382 | Operational Sourcing | 6.5 | Nein | n/a |
| CVE-2026-91285 | E1 IOT Orchestrator Security | 6.5 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87380 | Sales Order Entry | 6.5 | Nein | n/a |
| CVE-2026-91274 | Monitoring and Diagnostics SEC | 6.5 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91284 | E1 Dev Platform Tech – UNIX | 6.5 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91384 | Web Runtime SEC | 6.5 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87329 | Enterprise Infrastructure SEC | 6.5 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91312 | Installation Security | 6.5 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91329 | Installation Security | 6.5 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87324 | Enterprise Infrastructure SEC | 6.4 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87325 | Enterprise Infrastructure SEC | 6.4 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87321 | Package Build SEC | 6.4 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87318 | Enterprise Infrastructure SEC | 6.3 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87319 | Enterprise Infrastructure SEC | 6.3 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91281 | Enterprise Infrastructure SEC | 6.1 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91297 | Monitoring and Diagnostics SEC | 6.1 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91279 | Web Runtime SEC | 6.1 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91280 | Web Runtime SEC | 6.1 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-87326 | Enterprise Infrastructure SEC | 5.9 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91282 | Portal SEC | 5.9 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91309 | Interoperability SEC | 5.9 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-87328 | Enterprise Infrastructure SEC | 5.9 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-87327 | Enterprise Infrastructure SEC | 5.9 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2025-53864 | E1 IOT Orchestrator Security (Nimbus JOSE+JWT) | 5.8 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-87323 | Installation Security | 5.5 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91278 | Monitoring and Diagnostics SEC | 5.5 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91290 | Web Runtime SEC | 5.5 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87384 | Human Resources | 5.4 | Nein | n/a |
| CVE-2026-91292 | LATAM | 5.4 | Nein | n/a |
| CVE-2026-91455 | E1 Dev Platform Tech – UNIX | 5.4 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91298 | Web Runtime SEC | 5.4 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87381 | Business Logic Infra SEC | 5.4 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91293 | Business Logic Infra SEC | 5.4 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87388 | Configuration Management | 5.3 | Nein | n/a |
| CVE-2026-87386 | E1 Foundation | 5.3 | Nein | n/a |
| CVE-2026-91276 | E1 IOT Orchestrator Security | 5.3 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91277 | E1 IOT Orchestrator Security | 5.3 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91289 | Monitoring and Diagnostics SEC | 5.3 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-87385 | Human Resources | 4.8 | Ja | n/a |
| CVE-2025-68161 | Web Runtime SEC (Apache Log4j) | 4.8 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-87317 | Enterprise Infrastructure SEC | 4.8 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91283 | Web Runtime SEC | 4.3 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-91294 | Business Logic Infra SEC | 4.3 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87330 | E1 Dev Platform Tech – UNIX | 4.2 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87389 | Human Resources | 3.7 | Ja | n/a |
| CVE-2026-91291 | Business Logic Infra SEC | 3.6 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87333 | Enterprise Infrastructure SEC | 3.6 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91301 | Monitoring and Diagnostics SEC | 3.6 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-87331 | E1 Dev Platform Tech – UNIX | 3.4 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91302 | Enterprise Infrastructure SEC | 3.3 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91330 | Installation Security | 3.3 | Nein | 9.2.0.0-9.2.26.5 |
| CVE-2026-91300 | Web Runtime SEC | 3.1 | Ja | 9.2.0.0-9.2.26.5 |
| CVE-2026-87332 | E1 Dev Platform Tech – Cloud | 3.0 | Nein | 9.2.0.0-9.2.26.5 |
Oracle Database
Oracle Database erhält 20 Patches, von denen 4 ohne Authentifizierung aus der Ferne ausnutzbar sind. Der höchste CVSS-Score ist 9.8 für RDBMS (OpenSSL) (CVE-2026-75803). Betroffene Versionen umfassen 19.3-19.32, 23.4.0-23.26.3 und 21.3-21.23.
| CVE | Komponente | CVSS | Ohne Login angreifbar | Betroffene Versionen |
|---|---|---|---|---|
| CVE-2026-75803 | RDBMS (OpenSSL) | 9.8 | Ja | 19.3-19.32, 23.4.0-23.26.3 |
| CVE-2026-91563 | Oracle OLAP (DBMS_AW) | 8.8 | Nein | 19.3-19.32, 21.3-21.23, 23.4.0-23.26.3 |
| CVE-2026-91499 | RDBMS (DBMS_VECTOR) | 8.8 | Nein | 23.4.0-23.26.3 |
| CVE-2026-93569 | RDBMS (Micronaut) | 8.2 | Ja | 19.3-19.32, 23.4.0-23.26.3 |
| CVE-2026-91503 | VPD (Create Table) | 8.1 | Nein | 19.3-19.32, 21.3-21.23, 23.4.0-23.26.3 |
| CVE-2026-91568 | RDBMS (Create Session) | 7.7 | Nein | 23.4.0-23.26.3 |
| CVE-2026-101512 | RDBMS | 6.5 | Nein | 23.4.0-23.26.3 |
| CVE-2026-91479 | RDBMS | 6.5 | Ja | 23.4.0-23.26.3 |
| CVE-2026-91615 | Java VM | 6.3 | Nein | 19.3-19.32, 21.3-21.23, 23.4.0-23.26.3 |
| CVE-2026-59889 | RDBMS (jackson-databind) | 6.2 | Nein | 19.3-19.32, 21.3-21.23, 23.4.0-23.26.3 |
| CVE-2026-101510 | Oracle Net Services | 4.4 | Nein | 19.3-19.32, 21.3-21.23, 23.4.0-23.26.3 |
| CVE-2026-54399 | Oracle SQLcl (Apache HttpComponents) | 3.1 | Ja | 19.3-19.32, 21.3-21.23, 23.4.0-23.26.3 |
| CVE-2026-73964 | RDBMS (Query Optimizer) | 2.7 | Nein | 19.3-19.32, 21.3-21.23 |
| CVE-2026-56624 | n/a | n/a | n/a | n/a |
| CVE-2026-11824 | n/a | n/a | n/a | n/a |
| CVE-2026-49844 | n/a | n/a | n/a | n/a |
| CVE-2026-87022 | n/a | n/a | n/a | n/a |
| CVE-2026-78030 | n/a | n/a | n/a | n/a |
| CVE-2026-56741 | n/a | n/a | n/a | n/a |
| CVE-2026-71497 | n/a | n/a | n/a | n/a |
WebLogic Server
WebLogic Server wird mit 14 Patches adressiert, die alle ohne Authentifizierung aus der Ferne ausnutzbar sind. Der höchste CVSS-Score ist 9.8 für Core (CVE-2026-91323). Betroffene Versionen sind 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0 und 15.1.1.0.0.
| CVE | Komponente | CVSS | Ohne Login angreifbar | Betroffene Versionen |
|---|---|---|---|---|
| CVE-2026-91323 | Core | 9.8 | Ja | 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0, 15.1.1.0.0 |
| CVE-2026-83399 | Core | 9.8 | Ja | 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0, 15.1.1.0.0 |
| CVE-2026-87302 | Core | 9.1 | Ja | 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0, 15.1.1.0.0 |
| CVE-2026-87346 | Oracle Weblogic Server Proxy Plug-in for Oracle HTTP Server | 8.7 | Ja | 12.2.1.4.0, 14.1.2.0.0 |
| CVE-2026-83379 | WebLogic Server Proxy Plug-In for Third-Party Web Servers | 8.7 | Ja | 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0 |
| CVE-2026-87300 | WebLogic Server Proxy Plug-In for Third-Party Web Servers | 8.7 | Ja | 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0 |
| CVE-2026-12817 | Centralized Thirdparty Jars (Bouncy Castle Java Library) | 8.6 | Ja | 12.2.1.4.0, 14.1.1.0.0 |
| CVE-2026-41855 | Core (Spring Framework) | 8.1 | Ja | 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0, 15.1.1.0.0 |
| CVE-2026-9563 | Centralized Thirdparty Jars (Eclipse Parsson) | 7.5 | Ja | 15.1.1.0.0 |
| CVE-2023-43622 | Core (Apache HTTP Server) | 7.5 | Ja | 14.1.1.0.0, 14.1.2.0.0, 15.1.1.0.0 |
| CVE-2025-7962 | Centralized Thirdparty Jars (Jakarta Mail) | 7.5 | Ja | 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0 |
| CVE-2026-91502 | Core | 7.3 | Ja | 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0, 15.1.1.0.0 |
| CVE-2026-101515 | Centralized Thirdparty Jars | 5.9 | Ja | 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0, 15.1.1.0.0 |
| CVE-2026-49844 | Centralized Thirdparty Jars (Apache Log4j) | 5.9 | Ja | 12.2.1.4.0 |
Java SE
Java SE erhält 54 Patches, von denen 48 ohne Authentifizierung aus der Ferne ausnutzbar sind. Der höchste CVSS-Score ist 7.5 für JavaFX (WebKitGTK) (CVE-2026-43660). Betroffene Versionen umfassen Oracle Java SE 8u503, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1 und 27.
| CVE | Komponente | CVSS | Ohne Login angreifbar | Betroffene Versionen |
|---|---|---|---|---|
| CVE-2026-91484 | Java plugin | 7.5 | Nein | Oracle Java SE: 8u503, 8u503-perf |
| CVE-2026-43660 | JavaFX (WebKitGTK) | 7.5 | Ja | Oracle Java SE: 8u503; Oracle JavaFX: 21.0.12, 25.0.4, 27 |
| CVE-2026-91415 | 2D | 7.0 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91398 | Networking | 6.8 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91382 | 2D | 6.5 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91411 | JGSS | 6.5 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-101516 | Libraries | 6.5 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-83395 | Networking | 6.5 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-87294 | Security | 6.5 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91395 | Utility | 6.5 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91396 | Utility | 6.5 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-101737 | Compiler | 5.9 | Ja | Oracle Java SE: 26.0.2 |
| CVE-2026-91394 | Networking | 5.9 | Ja | Oracle Java SE: 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1 |
| CVE-2026-87290 | JAXP | 5.9 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-83387 | JDBC | 5.9 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91462 | JGSS | 5.9 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-83374 | Security | 5.9 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-6732 | JavaFX (WebKitGTK) | 5.9 | Ja | Oracle Java SE: 8u503; Oracle JavaFX: 21.0.12, 25.0.4, 27;Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-87293 | RMI | 5.4 | Ja | Oracle Java SE: 8u503, 8u503-perf; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91385 | JavaFX | 5.4 | Ja | Oracle Java SE: 8u503; Oracle JavaFX: 21.0.12, 25.0.4, 27; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91410 | Libraries | 5.3 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-87291 | Networking | 5.3 | Ja | Oracle Java SE: 21.0.12.1, 25.0.4.1, 27 |
| CVE-2026-91332 | Networking | 5.3 | Ja | Oracle Java SE: 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91451 | Networking | 5.3 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91373 | JSSE | 5.3 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91417 | CORBA | 5.3 | Ja | Oracle Java SE: 8u503, 8u503-perf; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-83380 | JAAS | 5.3 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-83400 | JAXP | 5.3 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91463 | JGSS | 5.3 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91464 | JGSS | 5.3 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91453 | Lightweight HTTP Server | 5.3 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91452 | Networking | 5.3 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91418 | ImageIO | 5.3 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle JavaFX: 21.0.12, 25.0.4, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-83378 | Compiler | 4.8 | Ja | Oracle Java SE: 21.0.12.1, 25.0.4.1, 27 |
| CVE-2026-91487 | Compiler | 4.8 | Ja | Oracle Java SE: 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-83381 | Security | 4.8 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91374 | Serviceability | 4.8 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91375 | Libraries | 4.7 | Nein | Oracle Java SE: 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91379 | JDK tools | 4.7 | Nein | Oracle Java SE: 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-46470 | JavaFX (gstreamer) | 4.2 | Ja | Oracle Java SE: 8u503; Oracle JavaFX: 21.0.12, 25.0.4, 27 |
| CVE-2026-91380 | Utility | 4.0 | Nein | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-87255 | Compiler | 3.7 | Ja | Oracle Java SE: 25.0.4.1, 27 |
| CVE-2026-91409 | Networking | 3.7 | Ja | n/a |
| CVE-2026-91333 | Security | 3.7 | Ja | Oracle Java SE: 21.0.12.1, 25.0.4.1, 27 |
| CVE-2026-91381 | 2D | 3.7 | Ja | Oracle Java SE: 8u503, 8u503-perf; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91334 | ImageIO | 3.7 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-87367 | JAXP | 3.7 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-87292 | Networking | 3.7 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-83376 | JSSE | 3.7 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91461 | JSSE | 3.7 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91397 | Serviceability | 3.6 | Nein | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91400 | Sound | 3.1 | Ja | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91402 | JavaFX | 3.1 | Ja | Oracle Java SE: 8u503; Oracle JavaFX: 21.0.12, 25.0.4, 27; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
| CVE-2026-91335 | AWT | 2.6 | Nein | Oracle Java SE: 8u503, 8u503-perf, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1, 27; Oracle GraalVM for JDK: 17.0.20.1, 21.0.12.1; Oracle GraalVM Enterprise Edition: 21.3.19.1.1 |
BI Publisher
BI Publisher hat 10 Patches, von denen 5 ohne Authentifizierung aus der Ferne ausnutzbar sind. Der höchste CVSS-Score ist 8.8 für BI Platform Security (CVE-2026-91579). Betroffene Versionen sind 8.2.0.0.0, 12.2.1.4.0 und 26.01.0.0.0.
| CVE | Komponente | CVSS | Ohne Login angreifbar | Betroffene Versionen |
|---|---|---|---|---|
| CVE-2026-91579 | BI Platform Security | 8.8 | Ja | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-91608 | Web Server | 7.5 | Ja | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-91574 | BI Publisher Security | 6.5 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-91514 | Web Server | 6.5 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-91554 | Web Server | 6.5 | Ja | 12.2.1.4.0 |
| CVE-2026-91555 | Web Server | 6.1 | Ja | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-91518 | BI Publisher Security | 5.4 | Nein | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-91590 | Web Service API | 5.4 | Nein | 8.2.0.0.0, 26.01.0.0.0 |
| CVE-2026-91526 | Web Server | 4.7 | Ja | 8.2.0.0.0, 12.2.1.4.0, 26.01.0.0.0 |
| CVE-2026-91528 | BI Platform Security | 4.3 | Nein | 12.2.1.4.0 |
Oracle HTTP Server
Oracle HTTP Server enthält 5 Patches, von denen 2 ohne Authentifizierung aus der Ferne ausnutzbar sind. Der höchste CVSS-Score ist 9.6 für OSSL Module (CVE-2026-87347). Betroffene Versionen sind 12.2.1.4.0, 14.1.2.0.0, 14.1.1.0.0 und 15.1.1.0.0.
| CVE | Komponente | CVSS | Ohne Login angreifbar | Betroffene Versionen |
|---|---|---|---|---|
| CVE-2026-87347 | OSSL Module | 9.6 | Nein | 12.2.1.4.0, 14.1.2.0.0 |
| CVE-2026-87346 | Oracle Weblogic Server Proxy Plug-in for Oracle HTTP Server | 8.7 | Ja | 12.2.1.4.0, 14.1.2.0.0 |
| CVE-2026-91419 | OSSL Module | 7.8 | Nein | 12.2.1.4.0 |
| CVE-2026-91473 | Web Listener | 7.8 | Nein | 12.2.1.4.0 |
| CVE-2023-43622 | Core (Apache HTTP Server) | 7.5 | Ja | 14.1.1.0.0, 14.1.2.0.0, 15.1.1.0.0 |
Wer betroffen ist
Wenn Sie JD Edwards EnterpriseOne Versionen 9.2.0.0 bis 9.2.26.5 betreiben, sind diese Patches kritisch. Für Oracle Database Benutzer auf den Versionen 19.3-19.32, 23.4.0-23.26.3 und 21.3-21.23 sind diese Updates essenziell. WebLogic Server Benutzer auf den Versionen 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0 und 15.1.1.0.0 sollten diese Patches anwenden. Java SE Benutzer auf den Versionen 8u503, 11.0.32.1, 17.0.20.1, 21.0.12.1, 25.0.4.1 und 27 müssen aktualisieren. BI Publisher und Oracle HTTP Server Benutzer auf den angegebenen Versionen sollten ebenfalls Maßnahmen ergreifen.
Was jetzt zu tun ist
- Priorisieren Sie die Anwendung der Patches für JD Edwards E1 IOT Orchestrator Security (CVE-2026-91299, CVSS 10.0) und WebLogic Server Core (CVE-2026-91323, CVSS 9.8).
- Behandeln Sie andere Schwachstellen mit hohem CVSS, wie Oracle Database RDBMS (OpenSSL) (CVE-2026-75803, CVSS 9.8) und BI Platform Security (CVE-2026-91579, CVSS 8.8).
- Überprüfen Sie Ihre aktuellen JD Edwards Tools Release, WebLogic, JDK und Datenbankversionen, um die Kompatibilität mit den Patches sicherzustellen.
- Koordinieren Sie sich mit Ihrem CNC-Administrator und DBA, um diese Updates in einer Entwicklungs- oder Vorproduktionsumgebung zu planen und zu testen, bevor Sie sie in der Produktion anwenden.
- Oracles nächste Sicherheitsveröffentlichung ist das CSPU am 17. November 2026 – planen Sie Ihr nächstes Patch-Fenster entsprechend.
Quelle: Oracle Critical Security Patch Update Advisory – Oktober 2026
Laufende JD-Edwards-Betreuung gesucht? Suppora Care – JD Edwards Managed Services →