OPEROOPS · JDE OPERATIONS CENTER
Probleme früh erkennen. Eindämmen, bevor sie sich ausbreiten.
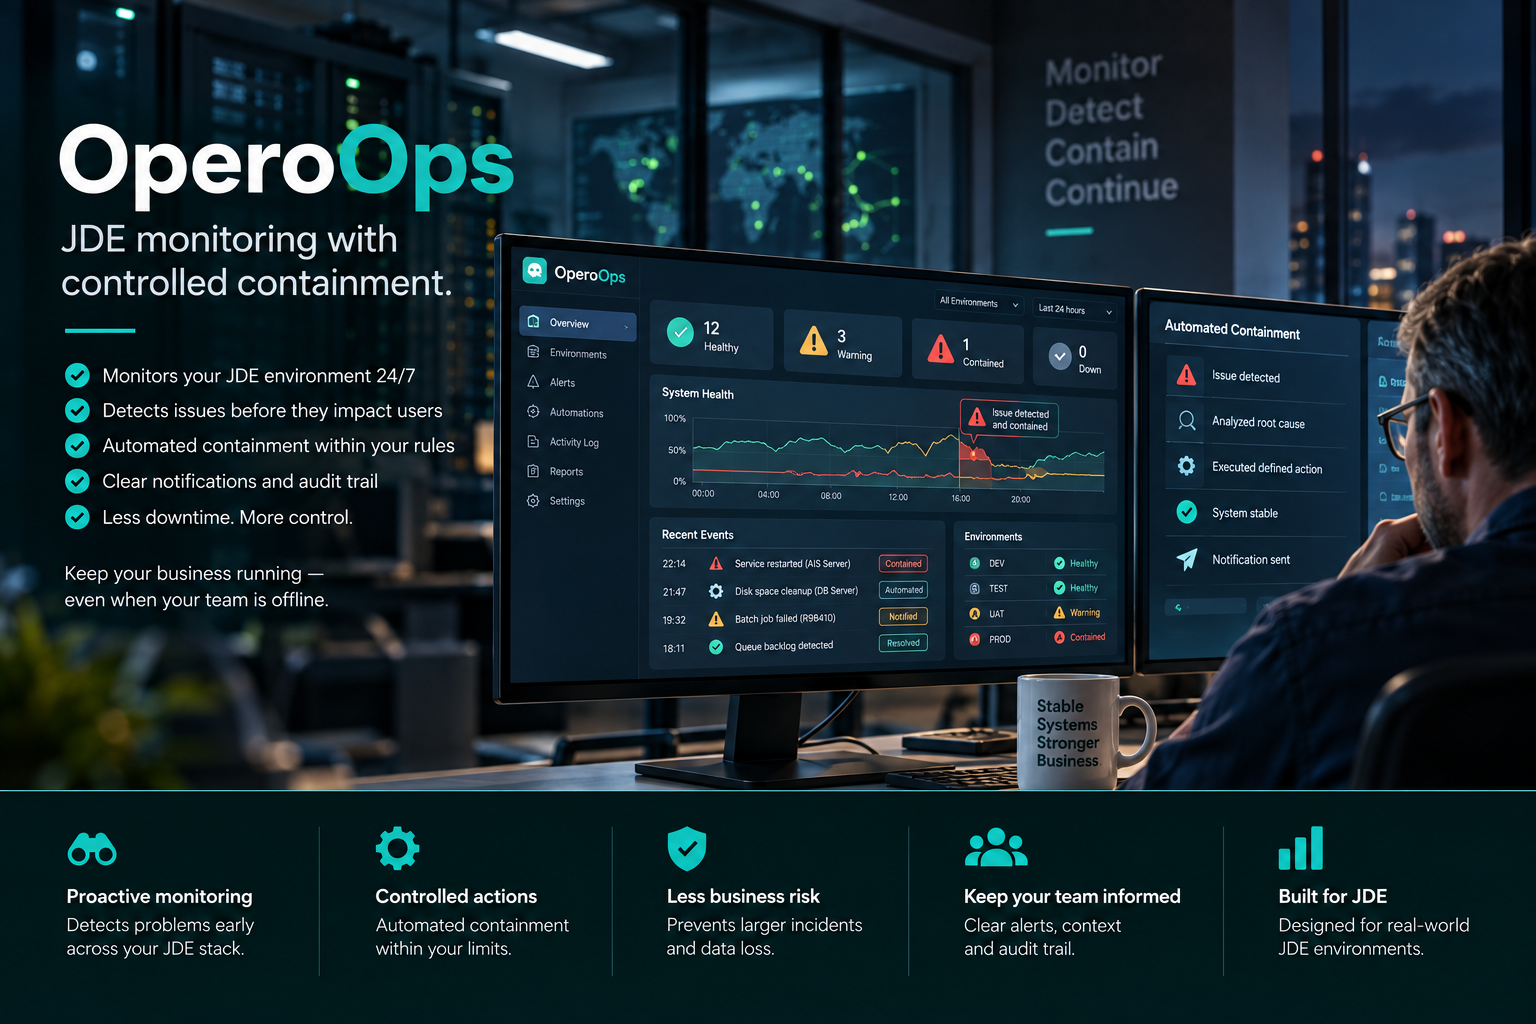
OperoOps überwacht JD-Edwards-Umgebungen kontinuierlich — Server, Dienste, Datenbanken, Jobs und Integrationen — und kann bekannte Störungen außerhalb der Geschäftszeiten innerhalb klar definierter Grenzen eindämmen.
OPEROOPS · LIVE OPERATIONS
Monitoring, Alerts und kontrollierte Reaktion
Eine Sicht auf den gesamten JDE-StackEnterprise ServerKernels · Queues · DiensteHTML-ServerPorts · Antwortzeit · JVMDatenbankKapazität · PerformanceOrchestratorVerfügbarkeit · Integrationen
WARUM OPEROOPS
Das erste Anzeichen einer Störung sollte keine Anwenderbeschwerde sein.
JDE-Umgebungen sind still komplex. Eine Platte läuft voll, eine JVM verbraucht zu viel Speicher, eine Batch-Queue staut sich oder ein geplanter Job scheitert — und zu oft merkt es das Business vor der IT.
OperoOps macht aus dieser technischen Umgebung einen sichtbaren Betriebszustand. Es erkennt Veränderungen, leitet Alarme an die richtigen Personen weiter und kann — wo Sie es erlauben — bekannte, risikoarme Vorfälle eindämmen, bevor daraus größere Ausfälle werden.
Nachts muss nicht jedes Problem vollständig gelöst werden. Entscheidend ist, dass aus einer kleinen Störung bis zum Morgen kein Ausfall wird.
WAS SIE SEHEN
JDE-spezifisches Monitoring statt eines weiteren generischen Infrastruktur-Dashboards.
OperoOps verbindet technische Signale mit den JDE-Komponenten und Betriebsprozessen dahinter.Umgebungszustand
Hosts, Enterprise Server, HTML, AIS, Orchestrator und Datenbankstatus in einer gemeinsamen operativen Sicht.
UBE & Scheduler
Jobstatus, Queues, Fehler und Laufzeitverhalten, ohne darauf zu warten, dass Anwender ein Problem melden.
Datenbank-Monitoring
Kapazität, Wait Events, I/O und Performance-Signale für Oracle-, SQL-Server- oder Db2-Umgebungen.
Benutzer & Security
JDE-Benutzer, Rollen, Zugriffsstatus und sicherheitsbezogene Prüfungen im gleichen operativen Kontext.
EDI & Z-File Monitor
Operative Sicht auf Schnittstellentabellen, Datensatzvolumen und Verarbeitungsstatus.
Alerts & Audit Trail
Priorisierte Alarmierung, klare Zuständigkeiten und eine belastbare Historie darüber, was passiert ist und welche Aktion OperoOps ausgeführt hat.
Mehr als Monitoring
Beobachten reicht nicht um 3 Uhr nachts.
Wenn nachts ein bekanntes Fehlermuster auftritt, alarmiert OperoOps nicht nur — es handelt. Es rotiert das überlaufende Log, gibt die volllaufende Platte frei, leert die verstopfte Queue. Nicht, um die Ursache über Nacht zu beheben, sondern damit nichts verloren geht und nichts unwiderruflich kaputtgeht. Jeder Eingriff ist nach Schadensradius gestaffelt und pro Umgebung begrenzt. Nachts laufen nur die reversiblen Aktionen eigenständig. Alles Weitreichende wartet auf einen Menschen.Nachts eindämmen. In der Geschäftszeit diagnostizieren. Bereitschaft ist kein nächtlicher Feueralarm mehr.
Gestaffelt nach Schadensradius
ReversibelTemp räumen · Logs rotieren · Queue leeren
Autonom · auch nachtsEine InstanzEinen Dienst neu starten
Richtlinie oder FreigabeEine UmgebungUmgebung stoppen oder starten
Freigabe nötigServer-weitHost neu starten
Freigabe nötig✓
Verifiziert, nicht angenommenJede Aktion wird danach geprüft — hat sie wirklich geholfen?
≡
Vollständig protokolliertJede automatische Aktion landet im Audit-Trail für die Revision.
Ablauf
Vom ersten Agent zu nützlicher Transparenz in einer Woche.
Ein schlanker Rollout, dann kontinuierliches Monitoring — mit den Alarm- und Containment-Regeln, die Ihr Team wirklich will.1
Agents installieren
Schlanke Agents senden Telemetrie — nur lesend. Monitoring ändert nichts am Host.2
Stack erfassen
Komponenten, Tools Releases, Dienste und geplante Jobs werden sichtbar.3
Regeln setzen
Alarm-Routing, Eskalation — und welche Containment-Aktionen laufen dürfen, und wie weit.4
Live gehen
Kontinuierlich überwachen, Baselines lernen und nächtliche Störungen in Ihren Grenzen eindämmen.Wo es sich auszahlt
Vier Momente, die den Ausgang verändern.
Der Wert liegt nicht in noch mehr Metriken, sondern darin, das richtige Problem früh genug zu sehen, um sicher reagieren zu können.Nachts
Die Platte läuft um 23:00 Uhr voll.
Ohne Monitoring melden es die Anwender am nächsten Morgen. Mit OperoOps wird die Platte in dem Moment freigeräumt, in dem sie die Grenze überschreitet — eine reversible, sichere Aktion — und der Bereitschafts-Techniker bekommt eine Benachrichtigung, keinen Notfall.Ergebnis → nachts eingedämmt, tags diagnostiziert
Wissenskonzentration
Ein Admin kennt die ganze Umgebung.
OperoOps hält das Betriebsbild als Prüfungen, Alarme und sichtbaren Komponentenzustand fest — und verringert die Abhängigkeit von Kopfwissen.Ergebnis → geteilter Betriebskontext
Patch-Planung
Der Tools-Release-Stand ist veraltet.
Statt noch eine Tabelle zu pflegen, bleibt der tatsächliche Stand von Servern und eingespielten Updates an einem Ort sichtbar.Ergebnis → aktuelle, revisionsfähige Transparenz
Nach der Störung
Die Leitung fragt: Was ist passiert?
Historische Kennzahlen und ein lückenloser Nachweis jeder automatischen Aktion geben Ihrem Team eine faktische Zeitleiste — keine Rekonstruktion aus dem Gedächtnis.Ergebnis → Belege statt Spekulation
Betrieb
Betreiben Sie es dort, wo Ihre Umgebung es braucht.
OperoOps unterstützt SaaS-Hosting in Deutschland, Betrieb in Ihrem eigenen Cloud-Tenant oder On-Premise. Agents kommunizieren nur ausgehend — auf JDE-Servern sind keine eingehenden Ports nötig.Fragen
Häufig gefragt.
Welche JDE-Versionen und Komponenten werden unterstützt?
JD Edwards EnterpriseOne 9.1 und 9.2 über aktuelle Tools Releases. Komponenten umfassen HTML-Server, Enterprise-Server, Oracle- / SQL-Server- / Db2-Datenbank-Tiers, Orchestrator, Integrationsserver und standardmäßige geplante Jobs.
Ändert OperoOps automatisch etwas auf meinen Servern?
Nur in den Grenzen, die Sie steuern. Standardmäßig beobachtet und alarmiert es. Optional aktivieren Sie kontrollierte Selbstheilung — gestaffelt nach Schadensradius: reversibel, eine Instanz, eine Umgebung, server-weit.
Nachts laufen nur reversible Aktionen eigenständig; alles Weitreichende wartet auf die Freigabe eines Menschen. Jede Aktion wird danach auf Wirksamkeit geprüft und in einem vollständigen Audit-Trail festgehalten.
Sind die Agents invasiv?
Das Monitoring ist rein lesend und ressourcenschonend — es sammelt Telemetrie und ändert nichts am Host. Selbstheilung ist davon getrennt und optional: OperoOps kann auch Containment-Aktionen ausführen, aber nur solche, die Sie aktivieren, gestaffelt nach Schadensradius — alles über „reversibel“ hinaus erfordert eine Freigabe.
Agentless-Monitoring per SSH, SNMP oder WMI ist ebenfalls möglich, wo kein Agent installiert werden darf, mit reduzierter Monitoring-Tiefe. Wir stellen den vollständigen Quellcode und eine Übersicht bereit, was jede Aktion tut.
Wie werden Alarme geroutet?
E-Mail, SMS, Webhook-Integrationen und Routing nach Schweregrad sind konfigurierbar — inklusive Eskalationen, Ruhezeiten und Bereitschafts-Workflows.
Was ist mit DSGVO und Geschäftsdaten?
Das gehostete Backend läuft in Deutschland. Betriebstelemetrie ist verschlüsselt, und der Monitoring-Umfang ist auf Infrastruktur- und Dienst-Kennzahlen ausgelegt, nicht auf JDE-Geschäftsdaten. Vollständiger Auftragsverarbeitungsvertrag (AVV) auf Anfrage.
Können wir einen Piloten fahren?
Ja. Fokussierte Piloten laufen typischerweise 4–6 Wochen auf einem repräsentativen Teil der Umgebung, damit Sie Alarme, Baseline-Verhalten und den Betriebsnutzen prüfen können, bevor Sie sich festlegen.
PDF